假设有人自称客服,发来名为“凭证.pdf.exe”的附件。先不要打开它。文件名里出现pdf字样,并不能把可执行程序变成PDF;本篇用虚构文件名说明核对方法,不声称已经发现某次真实攻击。 微软说明,Windows可通过文件资源管理器的显示选项查看文件扩展名,并将exe列为可执行程序格式。官方文档同时指出,改扩展名不会转换文件内容。不同Windows版本的菜单位置可能不同。 查看文件名时要注意最后的扩展名,而不是只看前半段或熟悉图标。不要把“凭证.pdf.exe”改成“凭证.pdf”后尝试打开,以为这样就完成了安全转换。 编辑建议:在不打开附件的前提下,记录发送者、接收时间及显示的完整文件名;通过独立核实的受理入口询问是否确有此附件,以及能否用当前渠道查看文字处理结果。 不要按陌生人的要求关闭防护、运行所谓凭证查看器或授予远程控制。一个文件确实以pdf结尾,也仍不等于发送者真实或内容可信,扩展名只是检查的一部分。 2022年6月28日的历史防冒用通知提醒使用服务自身支持入口。本篇不把显示名、头像或旧域名当作今天的身份认证,也不因为对方报得出订单尾号就确认其为客服。 如果尚未打开附件,可如实说明“收到附件,真实性待核实”。如已误运行,应停止继续操作并按设备安全支持流程检查;不能仅删除附件就宣称影响已消除,更不要再次运行来截图取证。 2026年11月21日核对上述公开资料。本文为独立资料整理,非官方渠道。历史条款和教程不等于当前账户承诺;本文的记录方法为编辑建议,实际入口、限制及处理结果需通过已经核实的服务渠道确认。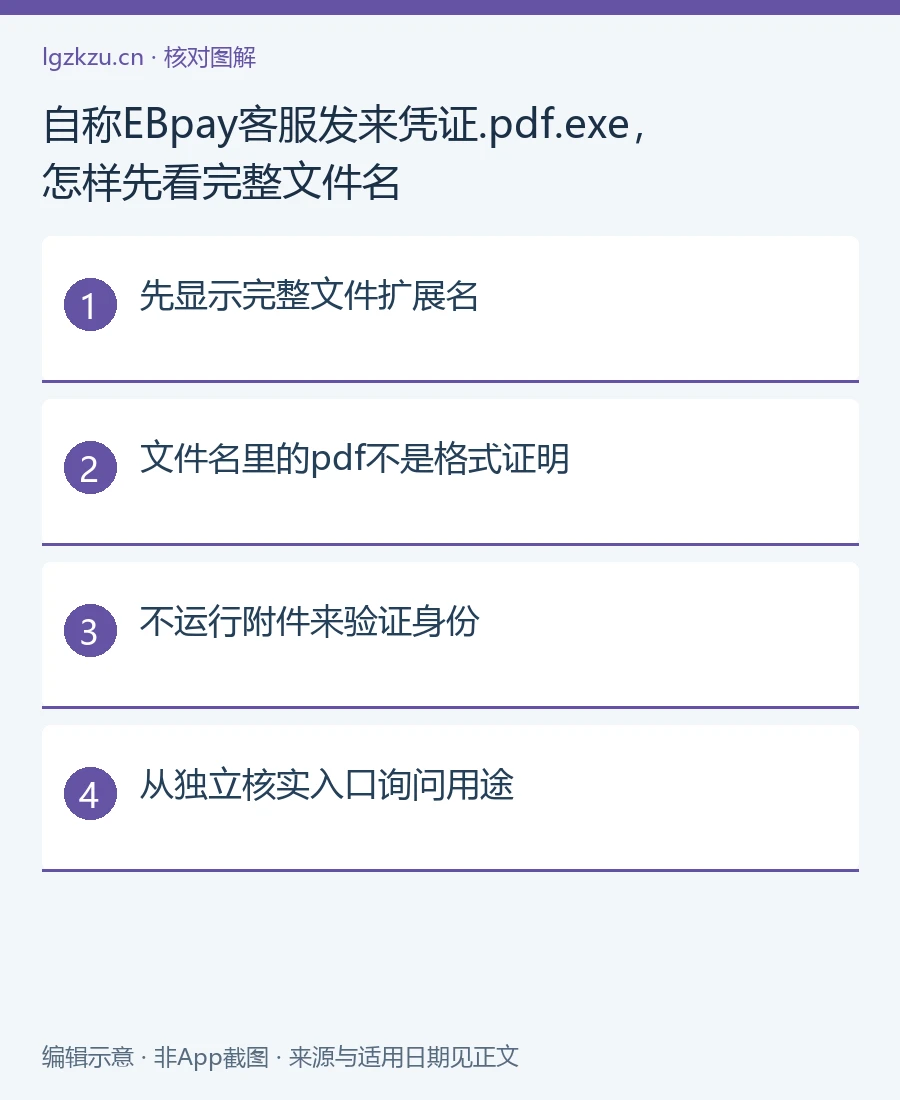
在文件资源管理器中显示完整扩展名
核实发送者和附件用途,不以运行来验证
沟通与结果保留在同一条记录中
按问题继续阅读
资料来源与核对日期
EBpay · 专题说明